Mecanismos de prevenção a ataques de leitura
1. Balde de fichas
Para prevenir ataques de leitura de chaves da base interna e do DICT, temos a implementação do Balde de Fichas baseado nas regras definidas pelo Capítulo 13 do Manual Operacional do DICT.
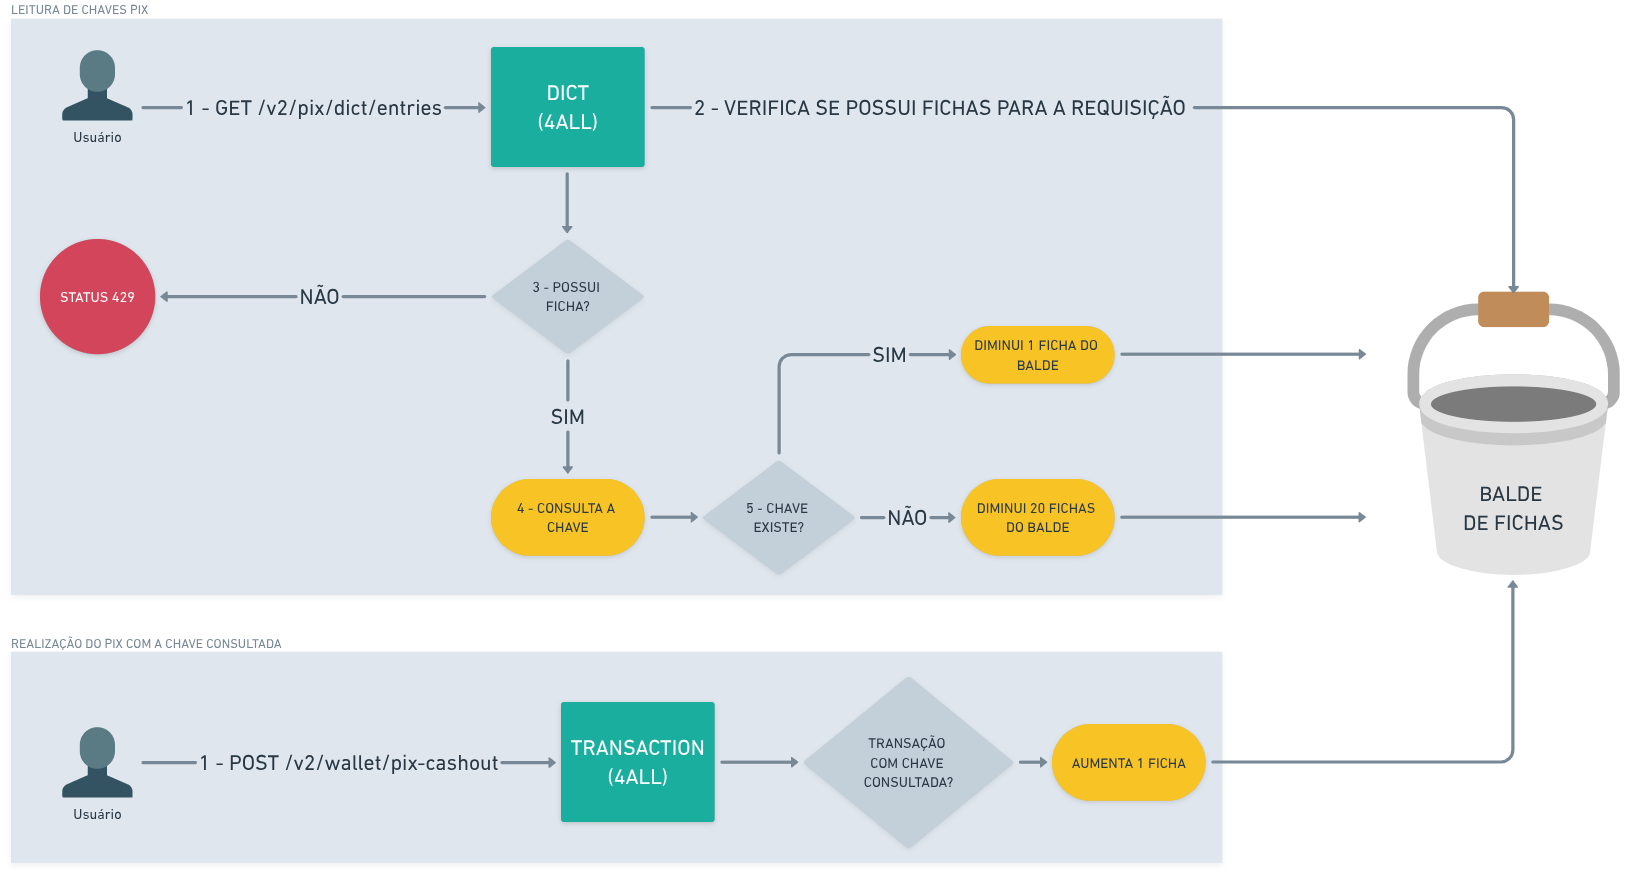
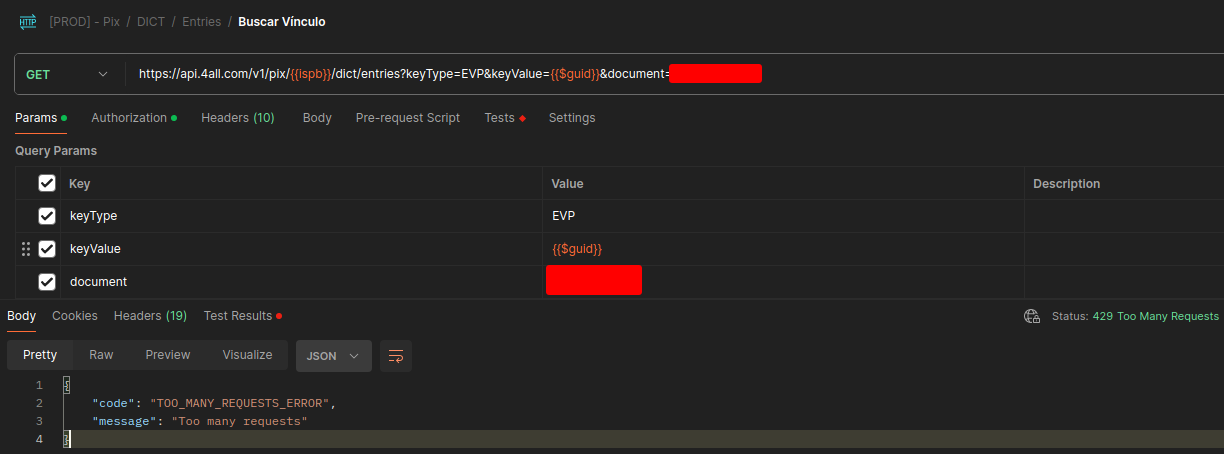
Quando o usuário autenticado realiza a consulta de chave, o DICT da 4all verifica se existem fichas disponíveis para prosseguir com a ação. Se existir, permite a consulta; caso contrário, a API retorna um erro com status 429 (Too Many Requests).
As regras de acréscimo e decréscimo são:
- Chave inválida: desconta 20 fichas
- Chave válida: desconta 1 ficha
- Após ordem de pagamento:
- Pessoa física: +1 ficha
- Pessoa jurídica: +2 fichas
Categorias de baldes para Usuários
A 4all possui categorização a nível de usuário, a Categoria A representa as definições indicadas pelo Bacen e para te ruma camada extra de segurança adicionamos mais categorias conforme a tabela a seguir:
| Categoria | PF - Tamanho | PF - Incremento/min | PJ - Tamanho | PJ - Incremento/min |
|---|---|---|---|---|
| A | 100 | 2 | 1000 | 20 |
| B | 50 | 2 | 500 | 10 |
| C | 20 | 1 | 200 | 2 |
| D | 1 | 1 | 1 | 1 |
A categorização penaliza usuários que exageram nas consultas. Quando o balde é zerado ou negativado, ele é rebaixado automaticamente.
Para consulta de chaves a nível de PSP, seguimos as diretrizes do Manual Operacional do DICT.
2. Autenticidade do usuário
A consulta às chaves Pix e demais operações no DICT são restritas a usuários logados. Para garantir autenticidade, nossa API exige:
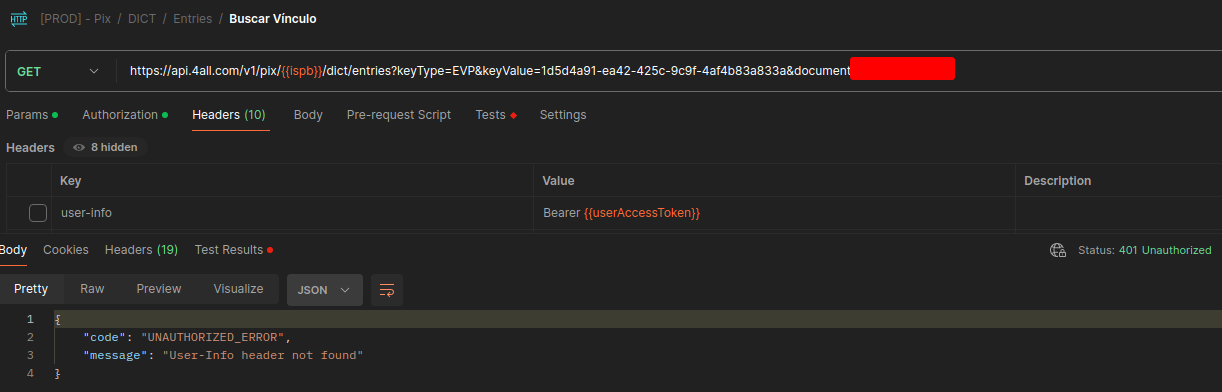
- Token de autenticação do usuário: obtido via login (documento e senha). Deve estar válido e não expirado.
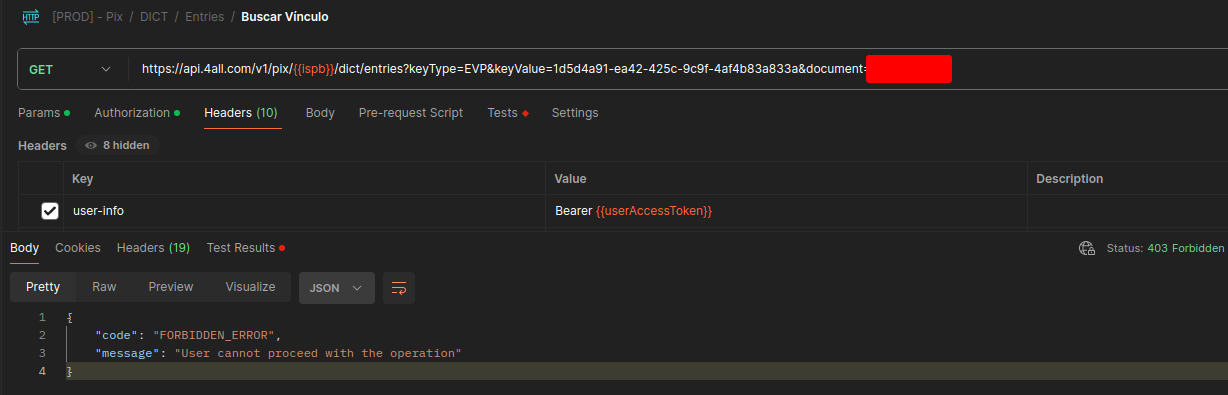
- Documento do pagador compatível: o documento do pagador deve ser compatível com o do usuário logado, senão a consulta é bloqueada.
3. Políticas de restrição e monitoramento das consultas
A 4all aplica políticas de monitoramento qualitativo e permanente das consultas, em conformidade com o Manual Operacional do DICT. Além disso, possuímos políticas internas para monitorar requisições ao DICT, restringir consultas às chaves e tratar comportamentos suspeitos. Nesses casos, alertas são enviados ao time de Prevenção e Combate à Fraude.